情報漏洩一覧マップとは
サイバー攻撃や不正アクセスのニュースで目にする情報漏洩(漏えい)を、ひと目で比べられるようにした、無料の一覧サイトです。
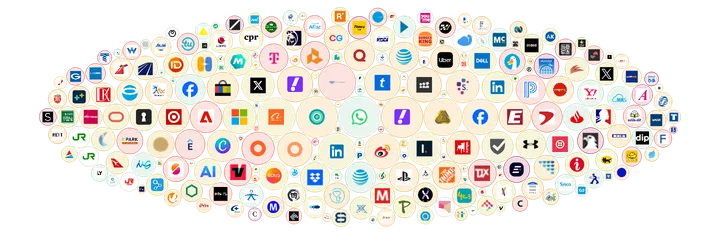
漏洩ニュースで報じられた企業ごとの事例を、ロゴの入った丸として1枚の地図に並べています。丸の大きさは漏洩した件数、色は危険度。丸をたたくと、いつ、何が、どれだけ個人情報が漏れたのかを詳しく見られます。委託先の事故が複数の企業に広がった事例は、線でつないで、つながりごと確認できます。
現在、255件の事例(2004年〜2026年、19の国・地域)を掲載しています。そのうち67件は、委託先とのつながりを持っています。
見かた
丸の大きさ:漏洩件数
件数の対数で大きさを決めています。数万件と数億件のような大きな差が、見て分かるようにしてあります。
丸の色:危険度(5段階)
- 危険度1(低)
- 危険度2(やや低)
- 危険度3(中)
- 危険度4(高)
- 危険度5(非常に高)
丸の枠
- 実線:流出が確認されたもの
- 破線:流出の可能性があるもの
- 白い丸:調査の結果、流出が確認されなかったもの(件数は、調査の対象になった件数)
線:委託先とのつながり
白い線は、委託先(原因となった企業)と、その委託先に業務を委託していて影響を受けた企業を結びます。各企業のページでは、その企業を中心に、委託先と、影響を受けた企業を線でつないだ図を載せています。
使いかた
- 地図:ホイールやピンチで拡大・縮小。背景をドラッグして移動します。パソコンでは、丸もドラッグして動かせます(バルーンのように中心へ戻ります)。
- 選ぶ:丸を押すと、その企業に寄って、右側(スマホでは下側)に詳細が出ます。「詳細ページを開く」で、より詳しいページに進めます。
- 探す:一覧の検索欄に企業名を入れます。新しい順、件数が多い順、危険度が高い順に並べ替えられます。キーボードでは「/」で検索欄に移動できます。
- 絞り込む:上のメニューで、期間、国、状況(流出・可能性・流出なし)を選べます。
危険度の決めかた
危険度は、漏洩した件数ではなく、流出した情報の種類で決めています。件数が多くても、メールアドレスだけなら悪用の影響は限られます。一方、数が少なくても、カード情報やマイナンバーが含まれていれば危険です。
| 点数 | 情報の種類 |
|---|---|
| 3点 | クレジットカード、口座・金融情報、社会保障番号・マイナンバー、パスポート・免許証、生体情報 |
| 2.5点 | 医療・健康情報、パスワード・認証情報 |
| 1.5点 | 位置情報 |
| 1点 | 生年月日、住所、電話番号、ID・ユーザー名、利用・購入履歴、従業員・取引先情報 |
| 0.5点 | 氏名、メールアドレス、所属・職歴 |
合計が9点以上で危険度5、6点以上で4、3.5点以上で3、1.5点以上で2、それ未満が1です。
委託先については、影響を受けた企業が3社以上なら+1、10社以上なら+2します。また、影響を受けた企業の危険度より、必ず高くなるようにしています(最大5)。
データについて
- 件数は、報道や企業の公表に基づく概数です。続報で変わることがあります。
- 各企業のページに、出典へのリンクを載せています。
- 流出が確認されていないものは「可能性」または「流出なし」として区別しています。
- データは1つのJSONファイルで管理しています。
このサイトは、事例を比べて、自分の身を守る参考にしてもらうためのものです。特定の企業や個人を非難する目的ではありません。掲載内容の正確さは保証できないため、重要な判断には、必ず一次情報(企業の公表)をご確認ください。
よくある質問
- このサイトは何ですか?
- サイバー攻撃や不正アクセスなどで起きた個人情報の漏洩(漏えい)事例を、1つの地図に丸として並べたサイトです。漏洩ニュースで見かける事件の規模や、どんな個人情報が流出したかを、直感的に把握できます。
- 最新のサイバー攻撃・漏洩ニュースは見られますか?
- 新しい事例は順次追加しています。画面右上の「最終更新」で、掲載している中で一番新しい発生日が分かります。一覧は新しい順に並べ替えられ、各企業のページから報道・公表元の出典も確認できます。
- 丸の大きさは何を表しますか?
- 漏洩した件数です。件数の対数で大きさを決めているため、数万件と数億件の差が見て分かるようになっています。
- 危険度はどう決めていますか?
- 漏洩件数ではなく、流出した情報の種類で決めています。クレジットカード、口座、マイナンバーなどは高く、氏名やメールアドレスだけなら低く評価します。委託先は、影響を受けた企業の数と、その企業たちの危険度も加味します。
- 線は何を表しますか?
- 委託先(原因となった企業)と、その委託先に業務を委託していて影響を受けた企業のつながりです。委託先の漏洩が、複数の企業に広がる様子が分かります。
- 「流出の可能性」「流出なし」とは?
- 実線の丸は流出が確認されたもの、破線の丸は流出の可能性があるもの、白い丸は調査の結果、流出が確認されなかったものです。
- 「委託」「委託先」とは何ですか?
- 自社の仕事の一部(システムの運用、顧客対応、配送、データ管理など)を、外部の会社に任せることを「委託」といい、任された会社を「委託先」といいます。委託先は、仕事のために委託元の個人情報を預かることがあります。そのため、委託先で漏洩が起きると、預けていた多くの企業に影響が広がります。このサイトでは、その関係を線でつないで示しています。
- データは正確ですか?
- 件数は報道や公表値に基づく概数です。続報で数字が変わることがあります。出典は各企業のページに載せています。誤りに気づいたときは、データを更新して反映します。
全事例の一覧(255件)
255件すべての事例を開く(企業・漏洩件数・出典・概要)
- ユミルリンクメール配信サービスに不正アクセス。メールアドレスを含む情報を延べ約900万件出力された。
- エイチ・ツー・オー リテイリング(阪急阪神百貨店)H2O IDの会員情報約126万件が不正アクセスで流出。通販サイトのカード一部情報などは調査中。
- ニフティ回線申込・受付管理システムに不正アクセス。2019年の光回線申込者最大542,513件の情報が漏えいした可能性。
- ナッジコーポレートサイトの提携・事業・取材問い合わせフォームの情報が漏えいした可能性。
- 静岡新聞社掲載申込フォームなど3フォームの個人情報最大3,037件が漏えいした可能性。
- OpenStreetHELLO CYCLING運営会社の広報・ポート設置等のフォーム回答が漏えいした可能性。
- スマートラウンドお問い合わせとSOC2報告書開示申込フォームの送信情報が漏えいした可能性。
- 東北電力フロンティアイベント関連5サイトの問い合わせフォームの入力情報が漏えいした可能性。
- Eストアーショップサーブを運営。サーバー上のアプリの脆弱性を悪用され、データベースの情報が外部へ送信された。
- ヤマト運輸「クロネコ代金後払いサービス」で、購入者・届け先の情報が漏えいした。
- 日本経済新聞社システム開発に利用するクラウドサービスが不正アクセスを受け、約183万件の個人情報が漏えいした。
- StudioノーコードWeb制作サービス「Studio」のクラウド環境に不正アクセス。全登録ユーザーが対象になり得る(件数は推定)。
- ファンケル不正アクセスで、同社などが保有する会員情報の一部が外部に漏えいした。
- LUUPStudio上のフォーム4件(ポート設置リクエスト等)の送信情報が漏えいした可能性。
- 座間市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- Link-Uグループコーポレートサイトの問い合わせフォームで取得した個人情報7,663件が漏えいした可能性。
- FinatextホールディングスGoogleスプレッドシートに保存した問い合わせ情報7,241件のうち、最大約18%に不正アクセスの形跡。
- ラクスル案内サイトの問い合わせ・見積もり・資料請求フォームの送信情報が漏えいした可能性。
- フラーコーポレートサイトと「高専キャラバン」の問い合わせ情報が漏えいした可能性。
- 岩井コスモ証券インターネット取引を利用する顧客4,611人分の個人情報が漏えいした。
- シンプルフォームお問い合わせフォームの情報(氏名・連絡先・問い合わせ内容)が漏えいした可能性。
- 和歌山県(WAKAYAMA外国人材雇用サポートデスク)外国人材雇用サポートデスクに登録された外国人と企業の情報が漏えいした可能性。
- 三菱ガス化学委託先の従業員が資料を他社宛てメールに誤添付して送信。退職者の情報を含むが、開封されず削除された。
- 3DMEお問い合わせフォームの送信情報が漏えいした可能性。
- Fukuoka Growth Next問い合わせ・入居申込・プログラム応募など6フォームの送信情報が漏えいした可能性。
- 日本郵便調査請求Web受付サービスへの不正アクセスで、登録された顧客情報約600件が閲覧可能な状態だった。
- デーリー東北新聞社Studioで作成した複数のウェブページの入力情報423件が漏えいした可能性。
- Astemo契約中のデータ共有クラウドで不正アクセスがあり、従業員や取引先など約350人分が流出した。
- 埼玉県(さいたま緑の森博物館)さいたま緑の森博物館のイベント申込・問い合わせフォームの情報が漏えいした可能性。
- ソースネクスト会員情報を管理するシステムへの不正アクセスが確認された。
- バーガーキング公式アプリが不正アクセスを受け、会員情報が外部に漏えいした。
- イエローハットWEB作業予約システムへの不正プログラム攻撃で、会員の情報が外部へ漏えいした可能性。
- ビューティガレージECサイトのサーバーへの不正アクセスで、顧客情報の一部が外部に流出した。
- ムーンスターシステムサーバーへの不正ログインと情報取得が行われた可能性がある。
- ACCESS 台湾子会社(CROS)日本企業の海外子会社。通販利用者155,280件の個人情報とカード1,305アカウントが影響を受けた。
- 佐賀市利用中の防災メール配信サービスの運営会社が不正アクセスを受け、登録者情報が漏えいした可能性。
- さいたま市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 佐世保市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 島田市利用中の防災メール配信サービスの運営会社が不正アクセスを受け、登録者情報が漏えいした可能性。
- 浜松市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 鳥取市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 府中市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 宮崎県東諸県郡綾町利用中のメールサービスの運営会社が不正アクセスを受け、町民の個人情報が漏えいした可能性。
- 蓮田市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 貝塚市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- Ampath攻撃者が8,000万件の患者記録を主張。同社は誇張だと反論している。
- IDCフロンティアクラウドサービスへのランサムウェア攻撃。委託元8社に影響し、公式の件数は非公表(推定約1,000万件)。
- アエナECアプリが不正アクセスを受け、会員のマイページ情報が不正に閲覧された。
- マウスコンピューターメルマガ配信の委託先が使うIDCフロンティアのクラウドで不正アクセスがあり、メールアドレス約42万件が漏えいした可能性。
- イズミメルマガ配信の委託先が使うクラウド(IDCフロンティア)が攻撃を受けたが、流出はなかったと判断された。
- 静岡市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- トランスコスモスコールセンター契約社員の応募者(2019年11月〜2021年12月)4,682名の情報が漏えいした。
- マツダ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- Hakuhodo DY ONE利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 湾岸ミッドナイト利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- MIXIコミューン社の不正アクセスで、「コトポータル」の会員情報が取得された可能性。
- 名古屋市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 銀のさら公式サイト・アプリの登録情報を保管するサーバーがサイバー攻撃を受け、漏えいした可能性。
- アルカディア防災情報配信サービス「SpeeCAN RAIDEN」が不正アクセスを受け、メールアドレス最大約313.6万件が漏えいした可能性。
- NTT ExCパートナーメール配信の委託先を通じIDCフロンティアで不正アクセスがあったが、流出はなかったと判断された。
- 横須賀市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 香川県利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- 下関市利用中の防災・緊急通報メールの配信事業者(アルカディア)が不正アクセスを受け、登録者情報が漏えいした可能性。
- JR東海ECサイト「JR東海MARKET」等のメールアドレスなどが、IDCフロンティアの不正アクセスで漏えいした可能性。
- 日本郵便「JPBusiness Tool Box」のアプリの不具合で、他のお客さまの情報が閲覧された可能性。
- ユニリタ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ヤマハ発動機利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 渋谷未来デザイン利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- スカイチケット比較予約サイトskyticketが不正アクセスを受け、顧客の個人情報が流出した。
- ブックオフ会員管理システムへの不正アクセスで、会員情報が外部に漏えいした。
- ビューカードIDCフロンティアの不正アクセスに伴い、メールアドレスの漏えいが疑われたが、流出はなかったと判断された。
- ディップ「バイトル」「バイトルNEXT」が不正アクセスを受け、会員のメールアドレスの一部が漏えいした。
- JR東日本IDCフロンティアの不正アクセスに伴い、会員のメールアドレス等の漏えいが疑われたが、流出はなかったと判断された。
- JR九州約130万件のメールアドレスの漏えいの可能性を告知したが、調査の結果、漏えいは確認されなかった。
- Ricardo脆弱性を悪用され、約89万アカウントの氏名・住所・電話番号が影響を受けた。
- Commune運営する「Commune」が不正アクセスを受け、一部コミュニティの会員情報が第三者に取得された。
- リゾートトラストウェブサイトのシステムに異常な作動があり、不正アクセスによる情報漏洩が確認された。
- Sansanコミューン社の不正アクセスで、「Sansan User Forum」の会員情報が取得・閲覧された可能性。
- Panasonic利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- スズキ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 日本能率協会マネジメントセンターコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- プログリット利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 湖池屋利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- LINEヤフーコミューン社の不正アクセスで、「DS.LAB」の利用者の情報が閲覧・取得された。
- ヤマハ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ベースフード利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ユニファ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ソフトブレーン利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ミツカングループ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ちとせグループ利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- どっぷり高知旅利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 森永乳業利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- 第一興商委託先(日本コロムビアグループ)の従業員の端末がマルウェアに感染し、顧客情報が漏えいした恐れ。
- ローソン「ローソンID」と「ローソンアプリ予約」への不正アクセスで、会員情報が漏えいした。
- NewsPicks業務用の管理ツールが不正アクセスを受け、利用者の個人情報の一部が漏えいした可能性。
- 青森県コミューン社の不正アクセスで、「青森びいき」等のコミュニティの会員情報が取得された可能性。
- VALX利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- ウイングアーク1st利用するコミューン社のコミュニティサービスが不正アクセスを受け、会員情報が閲覧・取得された可能性。
- Peach AviationIDCフロンティアの不正アクセスの影響を受けたが、公式は流出を確認していないとしている。
- ミスターマックスサーバーへの不正アクセスで、サービスを構成するソフトウェアの機能を悪用されて侵入された。
- スカラコミュニケーションズFAQシステム「i-ask」のサーバーに不正プログラムを設置され、利用企業の問い合わせ情報が漏えいした可能性。
- 旭化成セラピューティクス医療関係者向けサイト「Pharma DIGITAL」が不正アクセスを受け、個人情報が漏えいした可能性。
- Georgia Power(Southern Company系)顧客ポータルへの侵入で、約40万人分の住所や電話番号などが影響を受けた。
- シチズン委託先のスカラコミュニケーションズ経由で、不正アクセスによる漏えいが報じられた。
- 楽天ドライブ管理用アカウントの認証情報を盗まれ、アカウント情報や保存データが取得・閲覧された。
- ニモカ利用履歴照会サービスへの不正アクセスで、一部の利用者の個人情報が漏えいした。
- 焼肉きんぐ公式アプリの会員管理システムが不正アクセスを受け、会員情報が漏えいした。
- デンマーク住民登録(CPR)住民登録システムから、約880万人分の氏名・住所・CPR番号が流出した。
- ホワイトエッセンス予約サイトの脆弱性を突かれて基幹システムにも侵入され、顧客情報が流出した。
- GMOアンケートサイトinfoQが不正アクセスを受け、会員情報が持ち出された。ポイントの不正交換も発生。
- 大和証券問い合わせ管理を委託するスカラコミュニケーションズへの不正アクセスで、顧客情報が不正取得された形跡。
- 大起水産公式アプリのシステムが不正アクセスを受け、個人情報が漏えいした可能性がある。
- Oracle Health(旧Cerner)テキサス州司法長官への届出で、約1,993万人が影響を受けたとされる。
- 第一ライフグループ・第一生命保険従業員向け人事システムが不正アクセスを受け、従業員・退職者の情報が流出した可能性。
- JOGMEC不正アクセスにより、個人情報が漏えいした可能性がある。
- スターツ出版サイトへ海外から大量の不正アクセスがあり、お客様の個人情報が閲覧された可能性。
- 日本原子力研究開発機構研究支援サイトのファイル2,419件が不正にダウンロードされ、一部に個人情報が含まれていた。
- VOISING利用していたBIツールの脆弱性を悪用されてシステムに侵入され、個人情報が漏えいした。
- セイコーマートアプリのサーバー経由で会員情報サーバーに不正アクセスされ、会員情報が漏洩した可能性。
- イープラス電子チケット「スマチケ」の払戻し情報を管理するシステムが不正アクセスを受けた。
- タイムズカー外部からの不正アクセスで、会員の個人情報が漏えいした可能性。
- 手間いらず宿泊施設向け予約管理システム「TEMAIRAZU」が不正アクセスを受け、予約者情報が閲覧・取得された可能性。
- 集英社ブロガー向け管理システム「ハピコミュ」が不正アクセスを受け、ブロガー2,835人の情報が漏えいした。
- 東京メトロメトポ会員向けサービスへの不正アクセスで、メールアドレスが閲覧・取得された可能性。
- ファインズ店舗向け予約システムが不正アクセスを受け、個人情報が漏えいした可能性。
- 米国防総省(DMDC)ファイル共有システムの脆弱性により、約305万人(うち死亡者約29万人)の情報が影響を受けた。
- Helpfeel画像共有サービス「Gyazo」が不正アクセスを受け、ユーザー情報と画像メタデータが漏えいした。
- ムラウチドットコムWebシステムの脆弱性を突かれ、複数のシステムへ不正アクセスを受けた。
- CenterPoint Energyテキサス州司法長官への届出で、100万人超が影響を受けたとされる。
- デジタル庁VPN機器の脆弱性を突かれてシステムに侵入され、保存された個人情報が閲覧された可能性。
- Condé Nast犯罪フォーラムで約3,280万件の利用者データが販売されたと主張されている。
- IDScan.net本人確認サービスから、米国・カナダの運転免許データ約1,300万人分が流出した。
- チャーム運営する「チャーム本店」1号店・2号店が不正アクセスを受け、顧客情報が流出した可能性。
- 三井不動産利用中のシステムの資格情報が不正に利用され、役職員や社外関係者の情報が閲覧された可能性。
- McKessonOkta SSOを奪われ、Salesforce・Snowflake上のデータ約640万件が流出したと主張されている。
- Manchester Airports Group空港運営会社が攻撃を受け、約870万件の顧客情報(メール・電話・車両ナンバー)が流出した。
- さくらインターネットレンタルサーバーの保守用サーバーが侵害され、契約情報を管理するデータベースにも不正アクセスがあった。
- MyDr医療ソフトウェアへの攻撃で、約1,900万人分の個人情報と診察記録が窃取された。
- REXT Holdings子会社のFAX受注データ(約2年分)を保存するサーバーがランサムウェアに感染し、取引先・顧客の情報が流出した可能性。
- 中部電力利用中のシステムへの不正アクセスで、役職員のメールの一部とグループの連絡先が漏えいした可能性。
- EPARK リラク&エステ予約・顧客管理基盤「PeakManager」が不正アクセスを受け、約2,218万レコードが漏えいした。
- アスクルランサムウェア攻撃(2025年10月)で、約74万件の流出を確認し、約60万件に漏えいのおそれ。
- タカラトミー「デュエル・マスターズ サポートアプリ」の認証の脆弱性で、ユーザー情報が閲覧される可能性があった。
- SunoAI音楽サービスの約5,530万件のユーザーデータが流出したとされる。
- アサヒグループHD2025年9月のサイバー攻撃で、問い合わせ者・取引先・従業員の家族などの情報が漏えいした恐れ。
- アフラック「アフラック よりそうネット」等が不正アクセスされ、顧客・代理店の個人情報が閲覧・漏えいした。
- AssuranceAmerica従業員の認証情報を窃取され、約690万人分の運転免許番号や保険契約データが流出した。
- KDDI第三者製ソフトウェアの脆弱性を悪用された不正アクセスで、個人情報が漏えいした。
- AdaptHealth委託先のセッションが奪われ、約412万人分の氏名・連絡先・保険・健康情報が影響を受けた。
- Exact SciencesShinyHuntersの攻撃で、健康情報や生年月日を含む約1,090万件が流出した。
- Aesto Health医療・請求情報の約954万人分が影響を受けた。侵害は2025年末。
- CareCloud電子カルテ情報の約376万人分が影響を受けた。
- SyscoSalesforceのデータ約269万件が流出した。QilinとShinyHuntersが関与したとされる。
- Madison Square Garden SportsShinyHuntersの攻撃で、顔認識の監視記録などを含む約1,000万件が流出した。
- 日本テレネットネットワーク機器経由で侵入され、ファイルサーバー等がランサムウェアで暗号化された。
- 九州電力送配電顧客情報を保存した外部記憶媒体(SSD)が、保管場所のサーバ室から所在不明になった。
- DentaQuest歯科保険会社への不正アクセスで、約1,500万人分の医療・保険情報が影響を受けた。
- TVING開発者のアクセスキーを窃取され、約3,954万アカウントの情報が流出した。
- Medtronic一部で社会保障番号や健康記録を含む、約383万人分の情報が流出した。
- Texas Parks & Wildlife州政府機関から、運転免許や旅券のデータ約309万人分が流出した。
- Charter Communications電話詐取(vishing)とSalesforce経由で、約490万アカウントの顧客情報が流出した。
- Instructure(Canvas)ShinyHuntersが学習管理システムCanvasの約2.75億件を主張。約9,000校が対象とされる。
- Carnivalソーシャルエンジニアリングにより、約600万人分の旅券番号や運転免許番号が流出した。
- Lumexa Imaging医療データの侵害により、約583万人が影響を受けた。
- 2りんかん会員専用サーバーが不正アクセスを受け、会員の個人情報が漏えいした可能性。
- ANTS(France Titres)政府機関のIDOR脆弱性を突かれ、約1,170万件の記録が流出した。15歳の少年が拘束された。
- McGraw HillSalesforceの設定不備により、約1,350万件の記録が流出した。
- ADTOkta SSOを奪われ、Salesforce経由で約550万件が流出した。
- ManoMano委託先のカスタマーサービス事業者(Zendesk)経由で、約3,800万人分の顧客情報が影響を受けた。
- 東海大学委託先の認証情報を悪用されたランサムウェア攻撃で、大学の個人情報が流出した可能性。
- Odido顧客の問い合わせ管理システムへの不正アクセスで、約620万件が影響を受けた。
- マイナビ利用するクラウドサービスが不正アクセスを受け、ユーザーと取引先担当者の情報が流出した可能性。
- CarGurusShinyHuntersの電話詐取(vishing)で、約1,250万件のデータが流出した。
- メキシコ政府(25機関)ハクティビストが約3,600万人分のデータ流出を主張。政府は「古いデータ」と反論。
- Under Armour約7,270万件の顧客記録がオンラインに公開された。犯行はEverestが主張。
- Match GroupShinyHuntersが1,000万件超の利用者記録を主張。SSO認証情報を電話詐取(vishing)。
- Panera BreadEntra SSOを突破され、約510万件の連絡先情報が流出した(攻撃者の主張は1,400万件)。
- Coupang元従業員が退職後も有効な署名鍵でアクセスし、3,370万アカウントの情報が流出した。
- ProsperDBへの不正クエリで、約1,760万件のメールアドレスと関連情報が窃取された。
- ロッテカードオンライン決済サーバーが脆弱性を突かれ、約297万人の情報が流出した。
- TransUnion消費者サポートの外部Salesforce連携が侵害され、約440万人の情報が影響を受けた。
- Change Healthcareランサムウェア攻撃(2024年2月)で、約1.93億人分の個人情報が影響を受けた。
- Qantasコールセンターへのソーシャルエンジニアリングで、約570万人の顧客情報が盗まれた。
- Aflac(米国)約2,265万人(顧客・受益者・従業員・代理店)の社会保障番号や医療・保険情報が流出した。
- 損保ジャパン各種指標管理用のWebシステムが不正アクセスを受け、個人情報が影響を受けた。
- SK TelecomHSSサーバーへのマルウェア攻撃で、IMSIなど約2,696万件が流出した。
- AOKI(快活CLUB)快活CLUBの会員情報が漏えいした可能性がある(第五報)。
- ConduentBPO大手へのランサムウェア攻撃で、最大約6,222万人の情報が影響を受けた。
- PowerSchool校務SaaSが侵入され、生徒約6,249万人と教員約951万人の情報が盗まれたと主張されている。
- WhatsApp電話番号の列挙(スクレイピング)による研究で、侵害ではない。
- KADOKAWA2024年6月のランサムウェア攻撃で、個人情報の漏えいが合計254,241人に及んだ。
- National Public Data攻撃者が約29億レコードを販売時に主張した。実際の規模は小さいとされる。
- AT&T(Snowflake)第三者クラウド上のワークスペースから、顧客の通話・テキストの記録が持ち出された。
- Advance Auto PartsSnowflake環境への認証情報の悪用で、約232万人の情報が流出した。
- Twilio(Authy)認証アプリAuthyの電話番号約3,300万件が、保護されていない口で取得された。
- Ticketmaster第三者クラウドDBへの不正な活動を公表。最大約5.6億件の顧客データが影響を受けた。
- Dell購入者情報の流出。攻撃者は約4,900万件を主張している。
- Santander(Snowflake関連)Snowflake関連の攻撃で、顧客と従業員の約3,000万件が盗まれたと主張されている。
- AT&Tダークウェブで公開されたデータ。約7,300万人分と報じられた。
- MOAB(Mother of All Breaches)過去の流出を集めた寄せ集めで、単一企業の事案ではない。
- NTT西日本グループ(ProCX等)委託先の元派遣社員が、約10年間にわたり顧客情報928万人分を名簿業者に流した。
- LINEヤフーNAVER Cloud経由の不正アクセス(事案A)で、利用者・取引先などの情報が漏えいした。
- 23andMe他サイトで漏れた認証情報による不正ログインから、約690万プロファイルが閲覧された。
- NTTドコモ(ぷらら・ひかりTV)委託先の元派遣社員が、約596万件の顧客情報を不正に持ち出した。
- エムケイシステム(社労夢)ランサムウェア被害で、委託元の従業員など約749万人分の個人データが漏えいした恐れ。
- Twitter(2023年の2億件)約2億件のメールアドレスとアカウントの紐づけデータが出回った。
- Medibankランサムウェア攻撃で医療関連データが公開された(2022年)。
- Optus通信大手Optusへのサイバー攻撃(2022年9月公表)。約950万件が影響を受けた。
- TwitterAPI脆弱性を悪用し、メールアドレスや電話番号とアカウントを紐づけた(2022年)。
- 上海警察DB攻撃者が約10億人分のデータを販売すると主張した。
- 尼崎市再々委託先の社員がUSBを無断で持ち出して紛失。翌日に発見され、外部流出は未確認。
- LINE Payグループ会社の従業員が無断でGitHubに公開し、約13万アカウントの情報が閲覧可能だった。
- T-Mobile2021年8月に公表。契約者・申込者など約5,460万件の個人情報が流出した。
- LinkedInLinkedIn等からのスクレイピングで、約7億件のデータが売りに出された。同社は侵害を否定。
- Alibaba (Taobao)開発者がクローラーで大量の情報を収集した事案(ハッキングではない)。
- Omiai(ネットマーケティング)不正アクセスで、年齢確認書類の画像データが流出した可能性。
- Facebook連絡先インポート機能を悪用したスクレイピングで、約5.33億件のデータが流出した。
- 日本航空(SITA経由)委託先SITAのシステムへの攻撃で、約92万人分の会員情報が流出した。
- Experian(ブラジル/Serasa)約2.2億件の個人情報が出回った。Serasaは自社起源を否定している。
- Sina Weibo約5.38億件のユーザーデータが闇市場で販売されたと主張されている。
- MGM Resorts(2019年の侵害)2019年の侵害で、約1,060万人の宿泊客の個人情報が流出した。
- Microsoft(サポート記録)サポートDBの設定ミスで、約2.5億件の記録が認証なしで公開されていた。
- ZyngaWords With Friendsの約2.18億アカウントのデータが盗まれた。
- Capital Oneクラウドの設定不備を突かれ、約1.06億人分の申込情報が流出した。
- Desjardins従業員1名の内部不正で、個人会員約420万人の情報が持ち出された。
- First American Financial公開状態になっていた文書が閲覧可能だった(設計上の欠陥)。
- Canva攻撃者が約1.39億件のユーザーデータを窃取したと主張。同社は侵害自体は認めた。
- MarriottStarwoodの予約DBが侵害され、最大約3.83億件の宿泊記録が影響を受けた。
- Quora第三者の不正アクセスで、約1億人のユーザー情報が影響を受けたと同社が公表した。
- Facebook / Cambridge Analytica研究者のアプリ経由で取得されたデータが渡り、最大8,700万人分が影響を受けた。
- Aadhaar (UIDAI)少額でAadhaar情報にアクセスできる状態だったと英紙Tribuneが報じた。運営機関は侵害を否定。
- Uber2016年の侵害を2017年11月に公表。全世界の約5,700万人の利用者情報が影響を受けた。
- Yahoo2013年8月に窃取。2017年に全アカウント約30億件が影響を受けたと公表した。
- EquifaxWebアプリの脆弱性が悪用され、約1.48億人分の個人情報が流出した。
- ぴあApache Struts 2の脆弱性を突かれ、個人情報15万件超とカード情報が流出した。
- Yahoo(2014年の事案)2013年の30億件とは別の事案で、約5億アカウントが影響を受けた。
- Dropbox2012年の事案の認証情報(ハッシュ化+ソルト)約6,800万件が2016年に表面化した。
- JTB(i.JTB)標的型メールの添付ファイルでマルウェアに感染し、約679万人分が流出した可能性。
- MySpace過去のアカウント情報が売買されていることが2016年に発覚した。
- LinkedIn(2012年の流出)2012年の侵害データが2016年に売りに出され、約1.17億件と同社が確認した。
- Ashley Madison出会い系サイトが侵害され、約3,700万アカウントの情報が流出した。
- OPM(米人事管理局)連邦職員の人事記録と身元調査記録が盗まれ、重複を除き約2,210万人が影響を受けた。
- 日本年金機構標的型メールによる不正アクセスで、約125万件の年金情報が流出した(2015年)。
- Anthem(Elevance Health)標的型攻撃で、約7,880万人分の氏名・社会保障番号・医療IDなどが盗まれた。
- Home DepotPOSのマルウェアで、約5,600万枚のカード情報が危険に晒された。
- ベネッセ委託先の元社員が約3,504万件を名簿業者に売却した。実際の被害者は約2,895万件と推計。
- eBay暗号化パスワードなどを含むDBへの不正アクセスが2014年に公表された。
- TargetPOS端末等への攻撃で、カード口座情報と顧客情報が合計約1.1億件流出した。
- Adobe顧客IDと暗号化パスワードなどへの不正アクセス。約1.5億件が影響を受けた。
- Yahoo! JAPANYahoo! JAPAN IDを管理するサーバーへの不正アクセスで、最大約2,200万件のIDが流出した可能性。
- Sony PlayStation Network2011年4月のPSN/Qriocityへの不正アクセスで、約7,700万件のアカウント情報が流出した。
- 三菱UFJ証券元部長代理が約148万人分の顧客情報を持ち出し、約4.9万人分が名簿業者に売却された。
- Heartland Payment Systems決済処理網への侵入で、約1.3億枚のクレジット/デビットカード番号が盗まれた。
- TJX Companies約18か月の侵入で、少なくとも4,570万枚のカード情報が盗まれた。
- ソフトバンクBB(Yahoo! BB)内部関係者による持ち出しと恐喝で、451万件の顧客情報が流出した。
事例をのぞいてみる
最近の事例
- ユミルリンク(900万件・2026年10月19日)
- エイチ・ツー・オー リテイリング(阪急阪神百貨店)(126万件・2026年10月19日)
- ニフティ(54万件・2026年10月19日)
- ナッジ(5,666件・2026年10月17日)
- 静岡新聞社(3,037件・2026年10月17日)
- OpenStreet(1,734件・2026年10月17日)
件数が多い事例
- MOAB(Mother of All Breaches)(260億件・2024年1月)
- WhatsApp(35.5億件・2025年)
- Yahoo(30億件・2017年10月3日)
- National Public Data(29億件・2024年8月)
- Alibaba (Taobao)(11.8億件・2021年6月)
- Aadhaar (UIDAI)(11億件・2018年1月4日)
更新履歴
- データを2件追加(ニフティ、ユミルリンク)
- サイトを公開
- データ250件以上を追加
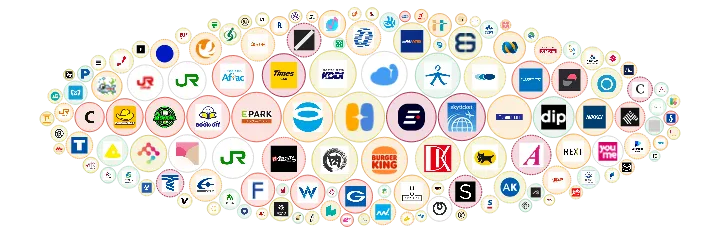
2026年・日本の事例の全体図
2026年に起きた、日本の事例だけを並べた全体図です。ロゴのない事例は入りません。