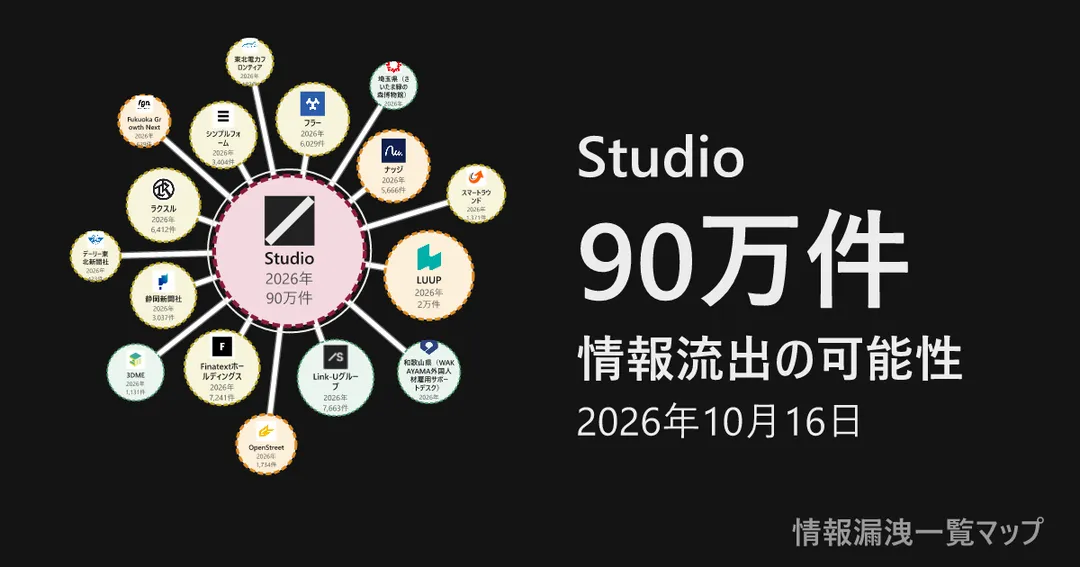
丸の大きさは漏洩件数、色は危険度です。線は、委託先と、その委託先に委託した(影響を受けた)企業のつながりを表します。
Studio
2026年10月16日 90万件 流出の可能性  日本
ノーコードWeb制作サービス「Studio」のクラウド環境に不正アクセス。全登録ユーザーが対象になり得る(件数は推定)。
- 発生時期
- 2026年10月16日
- 漏洩件数
- 900,000件(90万件)
- 国・地域
- 日本
- 状況
- 流出の可能性
- 危険度
- 5 / 5(非常に高) 流出した情報の種類から自動判定(影響を受けた16社も加味)
- 流出した情報
- メールアドレスID・ユーザー名パスワード・認証情報顧客・会員情報
- この企業の影響を受けた企業
- LUUP、Link-Uグループ、ラクスル、フラー、Fukuoka Growth Next、埼玉県(さいたま緑の森博物館)、Finatextホールディングス、シンプルフォーム、東北電力フロンティア、OpenStreet、ナッジ、スマートラウンド、デーリー東北新聞社、静岡新聞社、和歌山県(WAKAYAMA外国人材雇用サポートデスク)、3DME
- 出典
- https://studio.design/ja/whats-new/unauthorized-access-2026-10
詳細
ノーコードWeb制作サービス「Studio」(Studio株式会社)のクラウド環境への不正アクセス。第三者がStudioの一部機能の脆弱性を悪用し、2026年9月30日〜10月1日(日本時間)に不正アクセスした。外部から取得できる状態は10月14日の対処まで続いた。10月13日に社内調査で確認し、10月16日に第一報、10月17日に更新(フォーム機能利用者向けに、個人情報保護委員会からの要請で同委員会への個別の報告を一時保留するよう案内)。
漏えいの可能性がある情報は、登録アカウントのユーザー名・メールアドレス・ハッシュ化パスワード、デザインエディタ・CMSの内容、フォーム送信内容、reCAPTCHA v3設定、Webhook通知URL、ライブプレビューURL、APIキー・トークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシキー、暗号化して保存していた情報(復号に必要な鍵も読み出された)。Studio AI先行利用の申込者(2022年12月〜2023年8月)のメールアドレス・ユーザー名・国も対象で、アカウントを持たない人を含む。
登録している全てのお客様が対象となる可能性があるが、ユーザー数・サイト数などの件数は未公表(続報で公表予定)。recordsの900,000は推定値で、Studio社が2026年7月に公表した登録ユーザー数「90万人超」(ITmedia NEWS報道)を、全登録者が対象になり得るとして当てたもの。実際の漏えい人数は確定していない。公式は「実際に第三者に取得された事実は確認できていないが、取得されたものとみなして対応」としている。データの改ざん・削除は確認されていない。二次被害の有無は調査中。
以下の各社の行(via=Studio)の件数はフォーム送信件数で、Studio本体の件数とは別(合算しない)。報道ではStudio株式会社はLink-Uグループの会社とされる。
2026年のほかの事例
- Instructure(Canvas)(2.75億件)
- Ampath(8,000万件)
- Under Armour(7,270万件)
- Suno(5,530万件)
- TVING(3,954万件)
- ManoMano(3,800万件)
- メキシコ政府(25機関)(3,600万件)
- Condé Nast(3,280万件)